

Divulgação: este artigo contém links de afiliados. Se você assinar através deles, podemos receber uma comissão sem nenhum custo adicional para você.
Lembro de revisar as análises do meu site anos atrás e ver um pico repentino de tráfego vindo de São Paulo. Senti aquela euforia de ver o meu conteúdo alcançando pessoas do outro lado do mundo.
Aí caiu a ficha: o meu site era realmente legal para aqueles leitores, ou eu estava acidentalmente convidando uma multa gigantesca a entrar na minha caixa de entrada?
Isso porque os seus leitores, clientes e visitantes brasileiros são protegidos pela Lei Geral de Proteção de Dados (LGPD). Assim como outras leis, como o GDPR europeu, a LGPD dá às pessoas que vivem no Brasil mais controle sobre os seus dados.
E há outra semelhança com o GDPR: a LGPD se aplica ao seu site, blog ou loja virtual, não importa onde você mora.
Se você tem um único visitante do Brasil, este artigo é para você.
Neste guia de conformidade com a LGPD, vamos mostrar como criar políticas de privacidade, pop-ups de cookies, formulários de conformidade e muito mais, para cumprir essa importante lei de privacidade (e evitar multas caras!).
Melhor ainda: vamos um passo além e transformamos as regras rígidas da LGPD em uma forma de construir confiança duradoura com os seus visitantes, melhorando a reputação da sua marca e ficando do lado certo da lei.
⚠️ Não somos advogados. Este artigo tem finalidade informativa e não constitui aconselhamento jurídico. Recomendamos fortemente consultar um profissional do direito qualificado para garantir que o seu negócio esteja plenamente em conformidade com a LGPD e outras normas de privacidade.
Resposta rápida: como adequar um site WordPress à LGPD?
Faça um inventário dos dados que você coleta, colete o mínimo possível, publique uma política de privacidade e uma política de cookies, adicione um banner de consentimento que bloqueie scripts de terceiros até o “Aceitar”, registre os consentimentos e ofereça formulários para acesso, correção e exclusão de dados — atendendo em até 15 dias.
LGPD: o resumo
Se você está com pressa, aqui vai um resumo rápido das etapas de conformidade cobertas neste guia:
| Regra principal | O que fazer | |
|---|---|---|
| Inventário de dados | Identifique todos os dados pessoais e sensíveis que você coleta. | Liste cada ferramenta (SEO, analytics, formulários) e os dados específicos que ela armazena. |
| Minimização de dados | Colete apenas o mínimo absolutamente necessário. | Audite os seus formulários e remova campos não essenciais, como telefone. |
| Dados sensíveis | Dados de saúde, religião ou origem étnica exigem proteção mais rígida. | Use caixas de consentimento separadas e desmarcadas por padrão, e ative 2FA no acesso. |
| Política de privacidade | Transparência é a base da conformidade com a LGPD. | Use o gerador de política de privacidade do WordPress para criar esse documento. |
| Gestão de cookies | Cookies não essenciais exigem consentimento explícito (opt-in). | Adicione um pop-up que bloqueie scripts até o visitante clicar em “Aceitar”. |
| Política de cookies | As pessoas preferem informação clara e em pequenas doses sobre rastreadores. | Gere uma página separada listando a finalidade e a duração de cada cookie. |
| Bloqueio de scripts | Você é responsável pelos dados coletados por ferramentas de terceiros. | Use um plugin para bloquear Google Analytics e pixels da Meta por padrão. |
| Registro de consentimento | Você precisa conseguir provar o consentimento em uma auditoria. | Mantenha um log seguro com IP, escolhas do usuário e data/hora. |
| Direito de revogar | O usuário pode revogar o consentimento a qualquer momento. | Crie uma página de “não vender / não compartilhar meus dados”. |
| Direito à eliminação | O usuário tem o “direito de ser esquecido”. | Use um formulário dedicado e processe os pedidos em até 15 dias. |
| Portabilidade | O usuário pode pedir os dados em formato legível por máquina. | Use a ferramenta de exportação de dados pessoais do WordPress para entregar um arquivo .zip. |
O que é a LGPD?
A Lei Geral de Proteção de Dados (LGPD) é a principal norma brasileira de privacidade de dados, que controla como informações pessoais são coletadas, tratadas e compartilhadas. Ela se aplica a qualquer pessoa ou organização que trate dados pessoais de indivíduos localizados no Brasil.
Assim como outras leis de privacidade, como o Regulamento Geral de Proteção de Dados europeu (GDPR), a LGPD não afeta apenas sites ou empresas sediadas no Brasil.
Ela pode afetar muitos sites WordPress, blogs e organizações no mundo todo. Se você lida com dados de pessoas que vivem no Brasil, a LGPD pode se aplicar a você, independentemente de onde esteja.
Quando revisamos pela primeira vez a definição de “dado pessoal” da LGPD, ficamos surpresos com o quanto ela é abrangente.
Para começar, inclui qualquer informação que possa identificar uma pessoa, como:
- Nome completo, iniciais e sobrenomes.
- Dados de contato, como e-mails pessoais e números de telefone.
- Identificadores digitais, incluindo endereços IP e dados de cookies.
- Dados de localização, como coordenadas de GPS ou endereços residenciais.
Porém, diferentemente de algumas outras leis de privacidade, a LGPD também cria uma categoria especial de “dados pessoais sensíveis”.
Isso inclui informações sobre:
- Origem racial ou étnica.
- Convicções religiosas ou opiniões políticas.
- Dados de saúde, genéticos ou biométricos.
Sob a LGPD, esses dados exigem proteção ainda mais rígida.
Por que quem usa WordPress deve se importar com a LGPD?
Se você ignorar a LGPD, pode enfrentar consequências sérias, incluindo multas altas. Ao descumprir a lei, a Autoridade Nacional de Proteção de Dados (ANPD) pode aplicar multas de até 2% do faturamento da empresa no Brasil no último exercício.
Quando olhamos esses números pela primeira vez, foi um choque perceber que a multa máxima pode chegar a 50 milhões de reais por infração!
Pior ainda: esses custos podem se acumular rapidamente se as autoridades identificarem múltiplas infrações durante uma fiscalização.
No entanto, cumprir a LGPD não é só evitar multas. É mostrar a leitores, visitantes e clientes em potencial que você se importa com a privacidade deles.
Ao dar ao seu público mais controle sobre as informações pessoais, você prova que é confiável e responsável.
Na prática, quando passamos a ser mais transparentes com a audiência, percebemos que as taxas de engajamento melhoraram! Cumprir as leis de privacidade costuma levar a mais cadastros e mais vendas, ajudando a crescer o negócio de forma responsável.
Como a LGPD afeta o seu site WordPress
Embora a LGPD cubra muito terreno, há alguns princípios centrais que provavelmente vão afetar você como dono de site:
- O usuário pode conferir as informações dele: ele pode pedir a confirmação de que você coleta e trata os dados pessoais dele. E também pode pedir uma cópia completa dessas informações.
- Corrigir erros nos dados: o visitante pode pedir a correção de qualquer informação incompleta, inexata ou desatualizada.
- Você precisa limpar dados excessivos: o usuário pode pedir a exclusão de dados desnecessários, excessivos ou tratados em desacordo com a LGPD. Mesmo que os dados tenham sido coletados por um terceiro, a responsabilidade de excluir continua sendo sua.
- O usuário pode excluir os dados dele: ele tem o direito de eliminar dados pessoais, mesmo os tratados originalmente com consentimento. Pode ser frustrante, mas atender rapidamente a um pedido de exclusão melhora bastante a impressão que a pessoa tem da sua marca.
- O usuário pode levar os dados para outro lugar: ele pode solicitar a transferência dos dados para outro fornecedor de serviço ou produto. De novo: atender a esses pedidos de forma clara e direta melhora a imagem da sua marca.
- Saber quem mais vê os dados: o usuário tem o direito de saber com quais entidades públicas ou privadas você compartilhou as informações dele.
- Consentimento informado: você precisa dizer ao usuário que ele tem o direito de negar consentimento e explicar o que acontece se ele negar.
Como melhorar a conformidade com a LGPD no WordPress
Na essência, conformidade em privacidade é ser transparente com os seus usuários sobre como você lida com as informações deles.
Não dá para garantir que este guia cobre cada passo necessário, mas ele coloca você em uma posição bem mais sólida.
Como bônus, muitas das etapas aqui também ajudam a cumprir outras leis de privacidade, como a CCPA da Califórnia.
Faça um inventário de dados
Para cumprir a LGPD, você precisa primeiro identificar e documentar cada dado pessoal que o seu site coleta, trata e armazena. Isso significa fazer um inventário completo.
Para começar, recomendamos listar todas as ferramentas que coletam dados, como as suas ferramentas de SEO, plugins de analytics e construtores de formulário. Olhe cada uma e pergunte se o seu site realmente precisa daquela informação específica para funcionar.
Para ir mais fundo, faça estas perguntas sobre cada plugin ou ferramenta:
- Quais dados pessoais específicos ela coleta? Pode ser nome, e-mail, endereço IP ou dados sensíveis, como convicções religiosas.
- Onde esses dados ficam armazenados? No seu próprio servidor ou enviados para um serviço de terceiros fora do Brasil?
- Qual a base legal para coletar essa informação? Existe um motivo específico para esse tratamento, como consentimento ou execução de contrato?
- Por quanto tempo esses dados são guardados? Você tem uma política de retenção que garante a exclusão quando a informação não for mais necessária?
- Esses dados são compartilhados com alguém? Em especial: há prestadores de serviço ou anunciantes envolvidos?
Isso já pode revelar pontos em que você precisa ajustar as suas práticas para cumprir a LGPD.
Dica de quem já passou por isso: quando começamos o primeiro blog em WordPress, não pensávamos muito no que acontecia nos bastidores. Era só alegria de ver o tráfego crescer e os formulários de contato sendo preenchidos por leitores do mundo todo. Olhando para trás, dá para ver que estávamos coletando uma quantidade enorme de dados sem plano nenhum. Fazer esse inventário não é só uma obrigação legal: é entender a sua própria pegada digital para proteger os seus visitantes — e você mesmo.
Colete menos dados
Quando o assunto é coleta de dados, use uma regra simples: se não há um uso explícito para aquele dado agora, não colete.
Isso se chama minimização de dados e é o melhor caminho para ficar em conformidade com a LGPD. Significa reunir apenas informação adequada, pertinente e estritamente necessária para o seu site funcionar.
Depois do inventário, recomendamos olhar com senso crítico para tudo o que você coleta hoje. Você realmente precisa de cada informação, ou está guardando por via das dúvidas?
Ao evitar perguntas invasivas, você demonstra claramente que respeita a privacidade do usuário. Isso faz os visitantes se sentirem mais confiantes e confortáveis ao interagir com o seu site, porque sabem que você não está tentando extrair o máximo de informação possível.
Por outro lado, pedir informação demais atrasa o crescimento do site. Se alguém está tentando entrar na sua área de membros com uma conexão móvel lenta, cada campo extra é mais um motivo para desistir e sair.
Ao pedir menos, você não está apenas cumprindo a lei — está facilitando o cadastro das pessoas.
Tenha cuidado extra com “dados sensíveis”
Dados sensíveis carregam um risco jurídico muito maior e um nível de exigência significativamente mais alto na LGPD.
Eles incluem informações sobre origem racial ou étnica, convicções religiosas, opiniões políticas ou dados de saúde e genéticos.
Considere também que algumas perguntas podem revelar indiretamente informação sensível. Por exemplo, perguntar sobre restrições alimentares pode, tecnicamente, revelar a religião ou uma condição médica da pessoa.
Nesse caso, talvez você consiga reformular a pergunta para obter a informação necessária sem tocar em uma categoria sensível.
Se você realmente precisa coletar dados pessoais sensíveis, tome estas precauções extras desde já:
- Caixas de seleção separadas: ao solicitar informação sensível, use uma caixa de consentimento separada e desmarcada por padrão. Você não pode se apoiar em um consentimento “padrão” nem em uma caixa genérica de “concordo com os termos”. A LGPD exige que o consentimento para dados sensíveis seja específico e destacado, ou seja, ele precisa se sobressair e explicar claramente o risco e a finalidade exatos.
- Segurança mais rígida: como o dano de um vazamento é maior, a sua segurança precisa ser mais apertada. Recomendamos criptografia avançada para o banco de dados e autenticação em dois fatores (2FA) para qualquer conta que possa visualizar essas informações. Um gerenciador de senhas como o LastPass ajuda bastante nessa parte: ele gera senhas únicas e fortes para cada acesso administrativo, guarda os códigos de 2FA e permite compartilhar credenciais com a equipe sem enviar senha por e-mail ou WhatsApp.
- Relatório de impacto (RIPD): para dados sensíveis, as autoridades podem esperar que você tenha um Relatório de Impacto à Proteção de Dados Pessoais preparado. É o documento em que você identifica os riscos e comprova que tem um plano claro para mitigá-los.
Ainda assim, o método mais seguro é sempre evitar coletar essa informação — então recomendamos fugir de dados sensíveis sempre que possível.
Crie uma política de privacidade
Muitos donos de site acham que a política de privacidade é só um texto jurídico chato que ninguém vai ler. Na verdade, ela é a melhor forma de provar que você é um dono de site responsável.
É uma página que explica claramente quais dados pessoais você coleta, como os usa e com quem compartilha essas informações. É literalmente um mapa das suas práticas de dados, que ajuda o visitante a entender o que você faz para respeitar as informações pessoais dele.
A boa notícia é que o WordPress já vem com um gerador de política de privacidade, então criar esse documento é fácil.
Para começar, vá em Configurações » Privacidade no painel do WordPress.
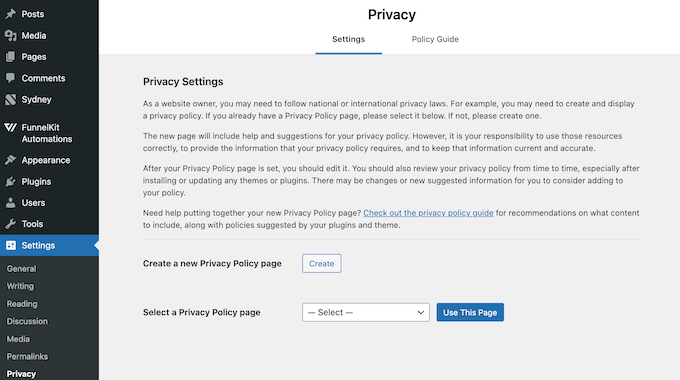
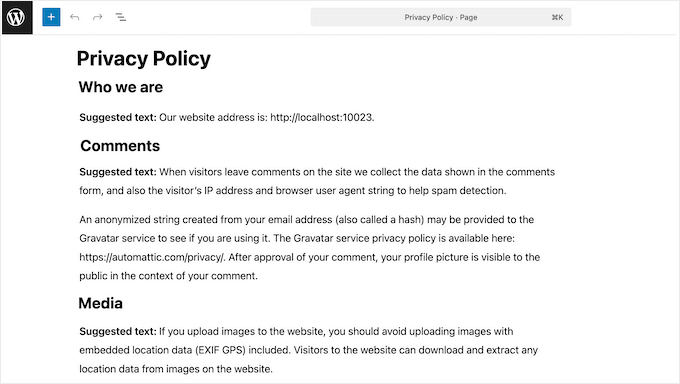
Uma opção é criar uma página totalmente nova para exibir a sua política de privacidade.
Para isso, clique no botão “Criar”.
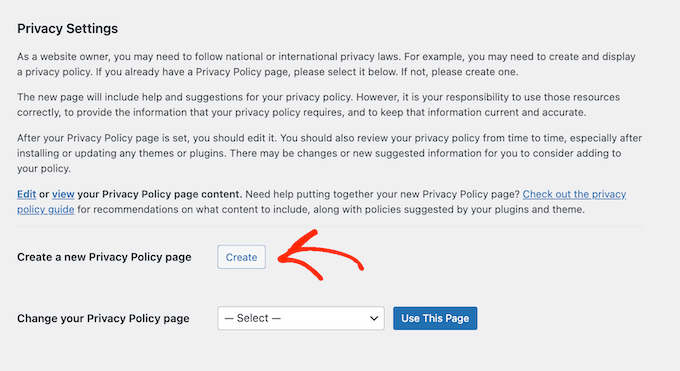
Isso cria uma nova página e a abre para edição.
Agora você pode fazer alterações usando o editor de blocos padrão do WordPress.
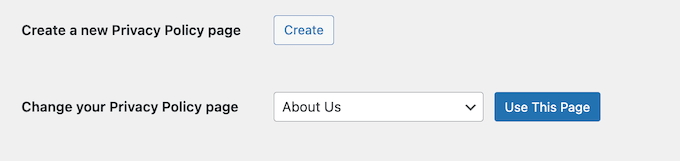
Quer adicionar a política a uma página já existente? Então abra o menu suspenso “Alterar sua página de Política de Privacidade”.
Depois, escolha a sua página e clique em “Usar esta página”.
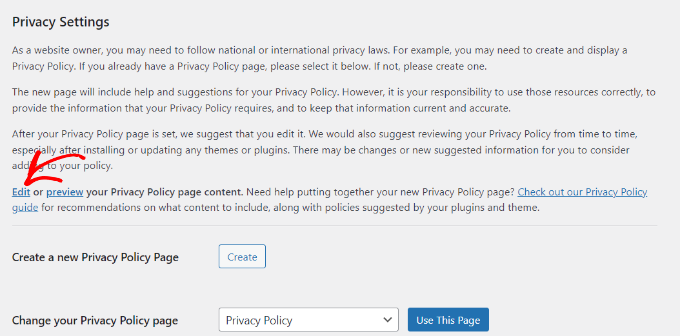
Normalmente você vai querer fazer alguns ajustes antes de publicar, então clique no link “Editar”.
Isso abre a política de privacidade padrão no editor do WordPress.
Agora é só fazer as suas alterações no texto padrão.
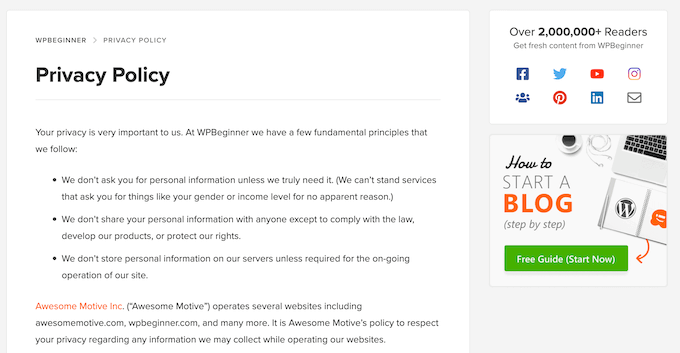
Você também pode usar a política de privacidade de um site de referência como ponto de partida do seu rascunho — lembrando de substituir todas as menções ao nome daquele site pelo nome do seu próprio negócio ou blog.
Em especial, você precisa explicar quais direitos específicos os seus visitantes têm.
E, mais importante ainda, precisa dizer com clareza como exercer esses direitos. Por exemplo, você pode linkar para o formulário em que o visitante pede uma cópia dos dados ou solicita a atualização de um e-mail antigo.
Por fim, é importante revisar e atualizar a política com regularidade. Assim ela sempre representa com precisão os seus hábitos atuais de tratamento de dados e continua em conformidade com leis que evoluem, como a LGPD.
Adicione um pop-up de cookies
Na coleta de dados, a LGPD adota o modelo de opt-in para a maior parte dos cookies. Isso significa que você precisa obter consentimento livre, informado e inequívoco antes de coletar qualquer dado não essencial.
Felizmente, um pop-up de cookies bem projetado informa claramente ao visitante quais tipos de cookie você usa, quais dados coleta e por quê. Ele também oferece uma forma simples de aceitar ou recusar esses cookies antes de qualquer script ser disparado.
Existem muitos plugins de banner de cookies no mercado. Recomendamos fortemente o WPConsent, porque ele torna a adição do pop-up incrivelmente simples e suporta plenamente o modelo opt-in da LGPD.
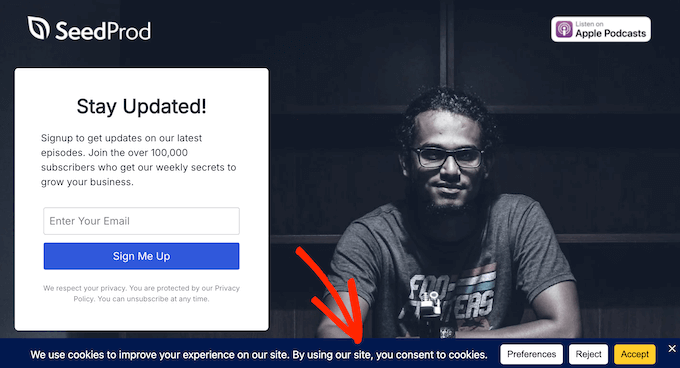
Ele é uma solução self-hosted, ou seja, todos os dados de consentimento ficam no seu próprio servidor.
Para começar, basta instalar e ativar o plugin.
Na ativação, o WPConsent varre o seu site inteiro procurando cookies ativos e registra cada um que encontrar, então você não precisa procurar manualmente.
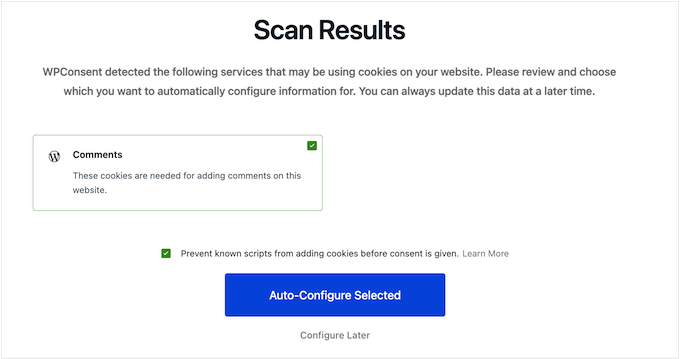
Em seguida, o assistente de configuração mostra como personalizar o seu pop-up.
Conforme você faz alterações, ele exibe uma prévia ao vivo, para que você veja exatamente como o banner vai aparecer no seu site.
Dá para ajustar layout, posição, tamanho da fonte, estilo dos botões, cores e até adicionar o seu próprio logotipo.
Dica: sempre teste o banner de cookies em um celular antes de publicar. Pop-ups que ficam ótimos no computador às vezes cobrem conteúdo importante em telas pequenas, o que frustra os visitantes.
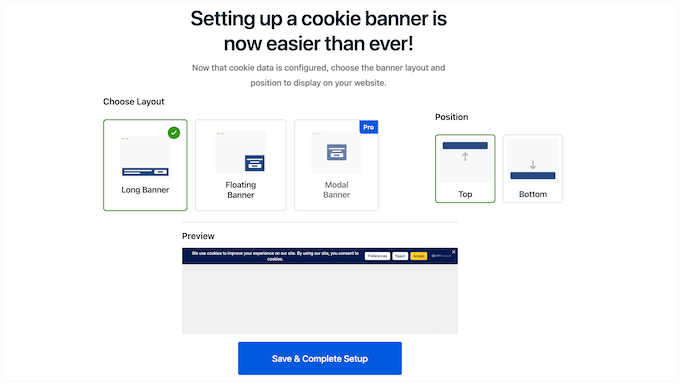
Quando estiver satisfeito com o visual, salve as alterações — e pronto!
O plugin passa a bloquear todos os cookies não essenciais até que o visitante dê consentimento explícito.
Dica: a versão gratuita cobre a conformidade padrão, mas recursos avançados, como registro detalhado de consentimento e geolocalização inteligente, exigem a versão premium.
Escreva uma política de cookies separada
A LGPD determina que você forneça informação “clara, precisa e facilmente acessível” sobre como trata os dados, inclusive sobre o uso de cookies.
Para atender a esse padrão legal sem entulhar a sua política de privacidade, recomendamos criar uma política de cookies separada. Ela costuma ser bem menos intimidadora do que uma política de privacidade gigante tentando explicar tudo.
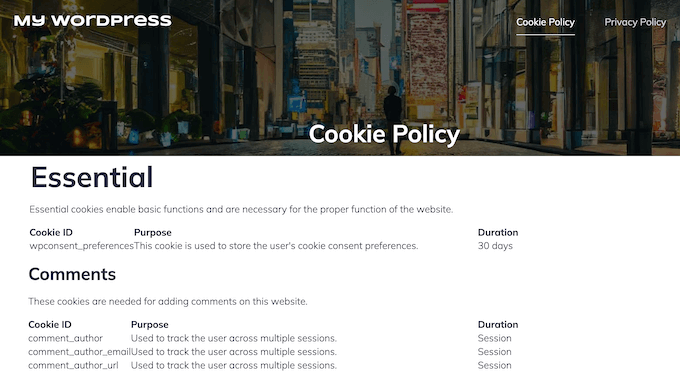
Na sua política de cookies, liste claramente os diferentes tipos de cookie que o site usa, como essenciais, de analytics ou de marketing. Explique também a finalidade de cada um, como rastrear visitantes ou entregar anúncios direcionados.
Também é inteligente especificar quais informações pessoais esses cookies coletam, como endereços IP ou histórico de navegação.
Para gerar confiança, deixe essa política fácil de entender. Isso significa evitar termos técnicos ou juridiquês e usar uma linguagem clara, que qualquer pessoa consiga acompanhar.
Felizmente, uma ferramenta como o WPConsent faz isso tudo por você.
O plugin varre o site e identifica todos os cookies ativos. Para transformar essa informação em uma política de cookies, vá em WPConsent » Configurações no painel do WordPress.
Depois, selecione a página em que quer exibir a política.
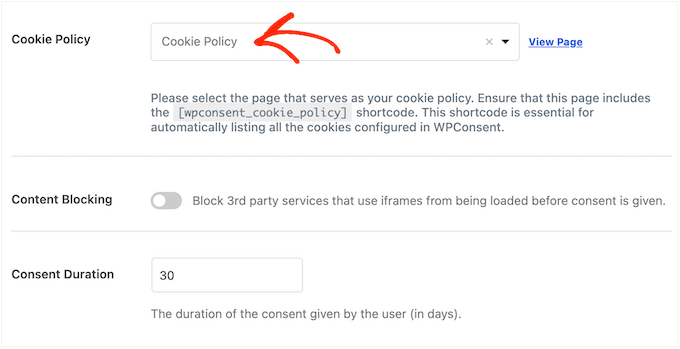
O plugin então adiciona a política à página escolhida.
Simples assim.
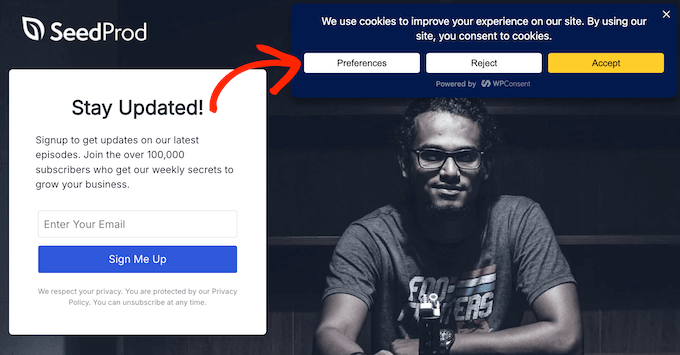
Está usando o plugin para exibir o pop-up de cookies? Então os visitantes podem acessar a política direto do pop-up.
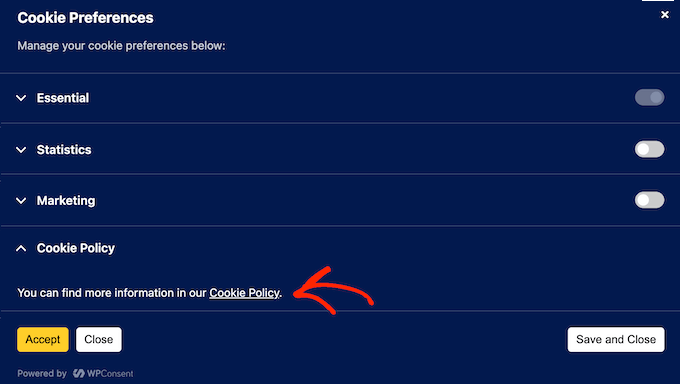
Quando o pop-up aparece, basta clicar em “Preferências” e depois no link “Política de Cookies”.
E pronto.
O visitante é levado direto à página certa e vê exatamente como você protege as informações pessoais dele.
Bloqueie scripts de terceiros
Grandes soluções de rastreamento, como Google Analytics, Google Ads e o pixel do Facebook, costumam coletar dados dos seus visitantes para montar perfis comportamentais.
De acordo com a LGPD, você é responsável por gerenciar como essas ferramentas de terceiros coletam e usam todos esses dados.
Diferentemente de leis que exigem apenas um link de opt-out, a LGPD segue um modelo estrito de opt-in. Isso significa que você precisa bloquear esses scripts até o visitante dar permissão explícita.
Então, como controlar ferramentas externas de rastreamento? A solução é usar um plugin com bloqueio automático de scripts. Isso impede que os scripts carreguem até o visitante clicar em “Aceitar”.
O WPConsent tem um recurso de bloqueio automático que funciona de imediato.
Nos bastidores, ele detecta e bloqueia automaticamente scripts comuns de rastreamento, como Google Analytics, Google Ads e pixel do Facebook, sem quebrar o layout do seu site.
Assim que o visitante dá o consentimento, o plugin executa o script. Isso proporciona uma experiência realmente fluida, porque não é preciso recarregar a página.
Acompanhe e registre o consentimento dos visitantes
Só obter o consentimento não basta. Se um órgão regulador auditar o seu site, você precisa apresentar prova clara de que cada visitante deu permissão antes de você começar a rastreá-lo.
Por isso, ter um registro é a melhor forma de proteger o seu site, blog ou loja virtual.
De novo, o WPConsent faz o trabalho pesado registrando automaticamente o consentimento. Ele grava todos os detalhes importantes, incluindo o endereço IP do usuário, as escolhas específicas dele e a data e hora exatas do registro.
Você vê todas essas informações em WPConsent » Registros de Consentimento no painel do WordPress.
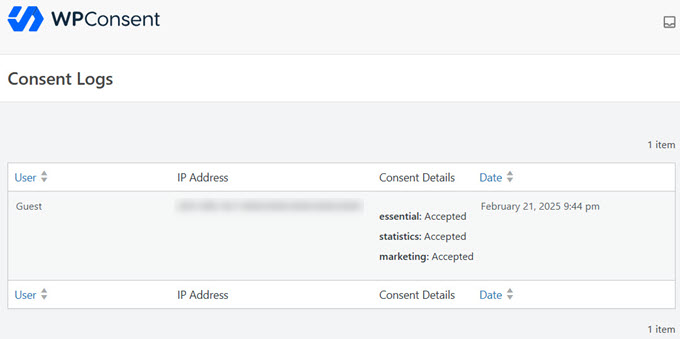
Ali aparecem todos os visitantes que já interagiram com o banner do seu site.
Precisa compartilhar esse registro com alguém, como um advogado ou auditor? Então basta exportá-lo pelo painel, na aba “Exportar”.
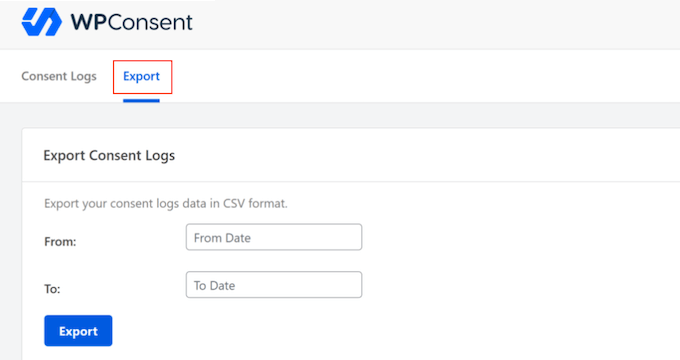
Depois é só informar uma data inicial e uma data final para o registro e clicar no botão “Exportar”.
Construa confiança com o opt-out
Sob a LGPD, você precisa dar ao visitante uma forma fácil de revogar o consentimento. Na prática, o usuário brasileiro tem o direito legal de mudar de ideia a qualquer momento, mesmo que antes tenha consentido com a coleta ou o compartilhamento dos dados.
A forma mais fácil de adicionar um opt-out é usando o add-on de “não vender meus dados” do WPConsent.
Ele acrescenta uma página dedicada ao seu site, em que o usuário exerce o direito de recusar o compartilhamento dos dados, mesmo tendo consentido antes.
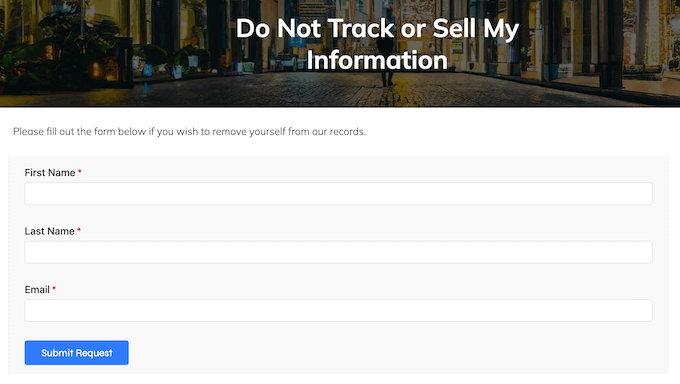
Melhor ainda: esses pedidos ficam armazenados localmente em uma tabela própria do seu site, então você pode revisá-los e respondê-los de imediato.
Atenda ao “direito de exclusão”
Só porque alguém forneceu informações pessoais a você, isso não significa que elas passaram a ser suas para sempre. Sob a LGPD, esses dados sempre pertencem ao usuário, então ele pode pedir para você “esquecê-los” a qualquer momento.
Existem várias formas de receber e processar pedidos de exclusão, mas uma das mais fáceis é adicionar um formulário ao site. Um bom formulário coleta todas as informações necessárias para atender ao pedido e armazena tudo em um lugar centralizado, pronto para a sua revisão.
Pela LGPD, você precisa atender aos pedidos do titular em até 15 dias, então essa abordagem organizada ajuda muito.
Para isso, recomendamos o WPForms. É o melhor construtor de formulários com arrastar e soltar para WordPress e simplifica a conformidade com a LGPD ao oferecer modelos prontos para pedidos de exclusão e de acesso a dados.
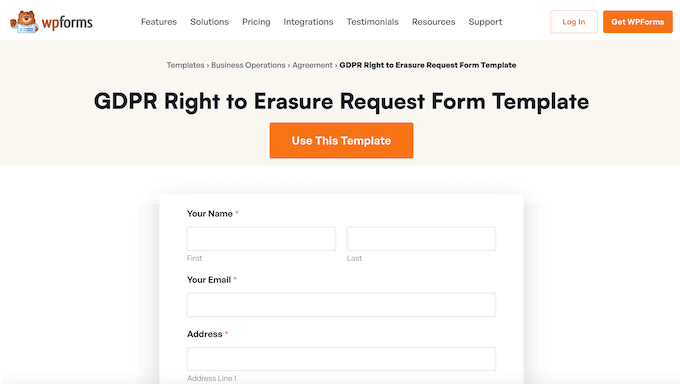
O WPForms também tem um sistema poderoso de gestão de entradas. Isso significa que você filtra com facilidade os envios dos seus vários formulários e identifica os pedidos de exclusão de dados.
Atenção: excluir dados pessoais é uma ação permanente. Antes de usar essa ferramenta, recomendamos fortemente criar um backup completo do seu site WordPress para poder restaurar os dados caso cometa um erro. Vale lembrar que boas hospedagens como a Hostinger já incluem backups automáticos diários e restauração com um clique — o que evita muita dor de cabeça nessa hora.
Para revisar as suas entradas, vá em WPForms » Entradas no painel do WordPress.
Ali você vê todos os formulários do seu site.
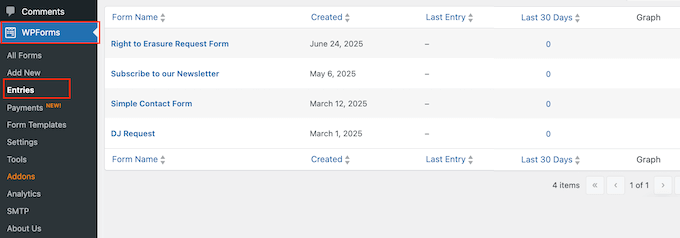
Encontre o seu formulário de exclusão de dados e clique nele.
Agora você vê todos os pedidos de “excluir meus dados”.
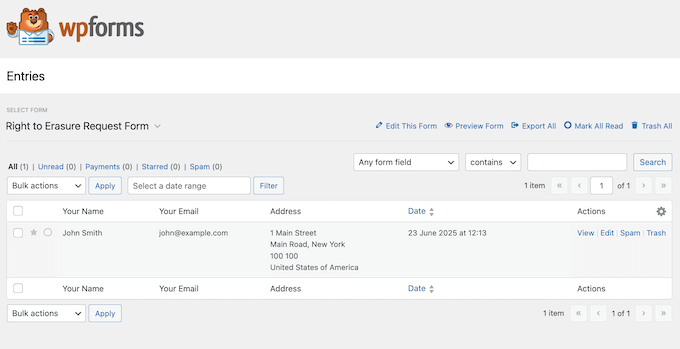
Dica: como o prazo é rígido, recomendamos revisar as entradas dos formulários com a maior frequência possível. O ideal é conferir pelo menos uma vez por semana.
E, quando você receber um pedido de exclusão, o WordPress tem uma ferramenta nativa de apagar dados pessoais. Basta ir em Ferramentas » Apagar Dados Pessoais.
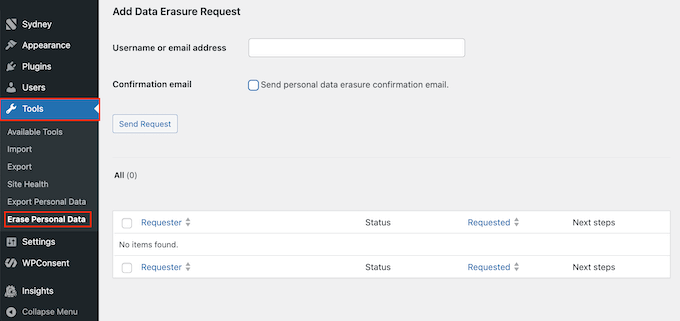
No campo “Nome de usuário ou endereço de e-mail”, digite os dados da pessoa para localizar o registro.
A ferramenta ainda inclui a opção “Enviar e-mail de confirmação de exclusão de dados pessoais”. Esse passo automatizado tira qualquer dúvida do usuário, dá tranquilidade imediata a ele e reforça o seu compromisso com a transparência.
Trate os pedidos de acesso a dados com eficiência
Sob a LGPD, o usuário tem dois direitos poderosos que se complementam: o direito de acesso e o direito à portabilidade.
Ou seja, ele não tem apenas o direito de olhar os próprios dados. Tem também o direito de recebê-los em um arquivo portátil, que possa levar a outra empresa ou prestador de serviço.
Sem as ferramentas certas, você teria de passar horas procurando manualmente em logs de e-mail, entradas de contato, perfis de usuário e em qualquer outro lugar onde guarde informações daquela pessoa.
Porém, montando as ferramentas certas agora, você transforma esses pedidos em alguns cliques.
Primeiro, é preciso dar ao visitante uma forma de enviar o pedido. De novo, o WPForms facilita com um modelo pronto de solicitação de dados.
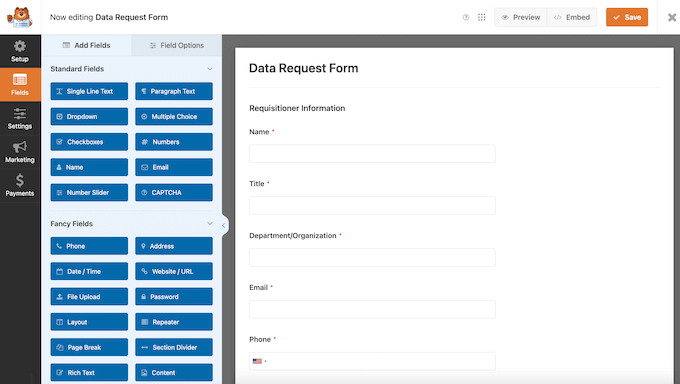
Esse modelo foi desenhado para reunir tudo o que você precisa, como o e-mail do usuário e o tipo de dado que ele quer receber.
Depois de adicionar esse formulário ao site, o plugin registra e exibe automaticamente todos os pedidos direto no painel do WordPress.
Para ver os envios, vá em WPForms » Entradas e selecione o seu formulário de solicitação de dados.
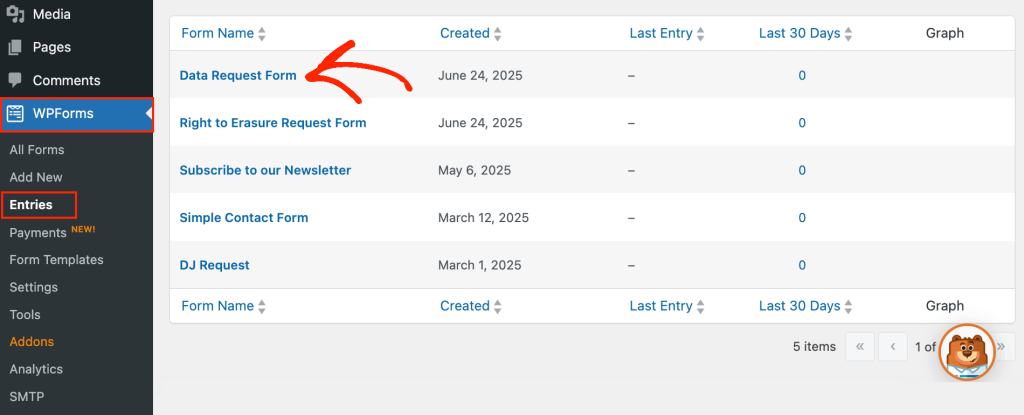
Todos os pedidos aparecem em uma única tela, o que facilita cumprir o prazo de 15 dias da LGPD.
E, quando receber um pedido de acesso, você pode atendê-lo com a ferramenta nativa de exportação de dados pessoais do WordPress.
Para cumprir o direito à portabilidade, é preciso fornecer os dados do usuário em formato estruturado, de uso comum e legível por máquina. O WordPress atende a isso entregando os dados em um arquivo zip.
Para a maioria dos pequenos negócios e blogs, esse arquivo .zip padrão satisfaz a exigência da ANPD de formato legível por máquina.
Para gerar esse .zip, vá em Ferramentas » Exportar Dados Pessoais no painel do WordPress.
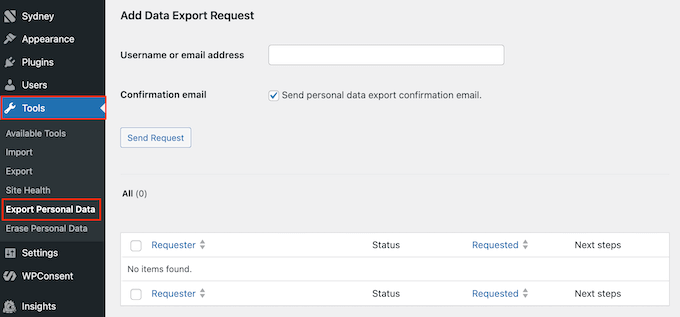
Agora é só digitar o nome de usuário ou o e-mail da pessoa para localizar o registro certo. Depois, exporte o arquivo .zip e envie a quem fez o pedido.
Perguntas frequentes sobre a LGPD
A LGPD se aplica a blogs pequenos e sites pessoais?
Sim. Diferentemente de algumas leis que têm faturamento mínimo ou volume mínimo de dados, a LGPD se aplica a qualquer um que trate dados de pessoas no Brasil.
Qual a diferença entre a LGPD e o GDPR?
São muito parecidos, mas não idênticos. Ambos priorizam o consentimento do usuário e os direitos sobre os dados, mas a LGPD tem prazos próprios. Por exemplo: o GDPR dá 30 dias para responder a um pedido de dados; a LGPD é mais rígida e exige um relatório detalhado em 15 dias.
Preciso de um encarregado de dados (DPO)?
A maioria dos sites WordPress de pequeno e médio porte não precisa de um encarregado dedicado. A ANPD já indicou que “agentes de tratamento de pequeno porte” estão dispensados dessa exigência. Ainda assim, conforme o seu site cresce, vale acompanhar as orientações mais recentes da ANPD, porque você pode passar a se enquadrar nessa categoria.
Ainda posso usar o Google Analytics?
Pode, mas precisa mudar a forma de carregá-lo. Você não pode disparar o script do Google Analytics assim que a página abre. No modelo opt-in da LGPD, é preciso usar uma ferramenta que bloqueie esse script até o visitante clicar em “Aceitar” no banner de cookies.
O que acontece se houver um vazamento de dados?
Se o seu site for invadido ou houver vazamento, você precisa comunicar tanto a ANPD quanto os usuários afetados em prazo razoável — a orientação geral da autoridade é de até três dias úteis a partir da descoberta do incidente.
Recomendamos redigir hoje um documento de “resposta a incidentes” e guardá-lo, para não começar do zero em plena crise. Ele deve incluir modelos de comunicação com usuários e com a ANPD, além de um checklist detalhado das medidas que você vai tomar.
Ao notificar os usuários, a LGPD determina o uso de linguagem simples e clara, sem juridiquês. Em especial, você precisa informar:
- Quais dados vazaram
- Os riscos que essas pessoas correm, como possíveis e-mails de phishing
- As medidas que você já tomou para corrigir o problema e o que o usuário pode fazer para se proteger, como trocar a senha
Ao agir de forma protetiva, você mostra ao seu público que, mesmo quando algo dá errado, você é um responsável que trabalha duro para resolver.
Preciso traduzir o meu site para o português?
Não, a lei não exige explicitamente a tradução do site inteiro para o português. Porém, para dar um consentimento informado, os seus visitantes brasileiros precisam entender com o que estão concordando. Se você tem uma audiência brasileira grande, criar uma versão em português da política de privacidade e do banner de cookies é uma ótima forma de construir confiança.