
Divulgação: este artigo contém links de afiliados. Se você assinar através deles, podemos receber uma comissão sem nenhum custo adicional para você.
Toda empresa pequena tem a mesma cena: a senha do Instagram está num grupo de WhatsApp, a do painel da hospedagem foi passada por e-mail três anos atrás, e ninguém sabe exatamente quem ainda tem acesso ao banco de imagens. Quando alguém sai da equipe, começa a caçada — e quase sempre alguma porta fica aberta.
Esse descontrole não é desleixo: é o resultado natural de crescer sem um sistema. Este guia mostra como organizar os acessos da sua empresa de um jeito que funcione na prática, sem transformar a rotina em burocracia.
Resposta rápida: como organizar as senhas de uma equipe?
Use um gerenciador de senhas com cofres compartilhados por área, dê a cada pessoa o acesso mínimo necessário, ative verificação em duas etapas em tudo o que for crítico e tenha um procedimento de desligamento que revogue os acessos no mesmo dia. Isso elimina senha em planilha, em grupo de mensagem e na cabeça de uma pessoa só.
Por que o jeito atual não funciona
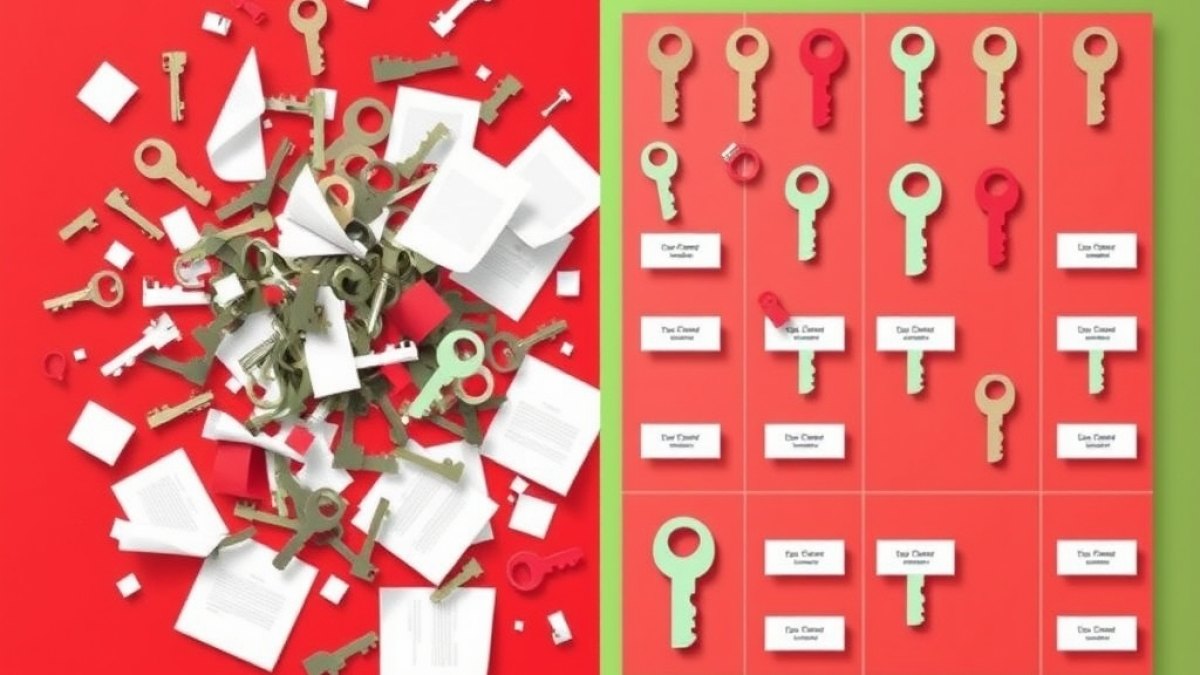
Os três métodos mais comuns em pequenas empresas falham pelo mesmo motivo: não há como revogar o acesso depois.
- Senha no WhatsApp ou e-mail: fica registrada para sempre no histórico de quem recebeu. Mesmo que a pessoa saia, ela continua tendo a senha — e você não tem como apagar a mensagem do aparelho dela.
- Planilha compartilhada: quem tem o link tem tudo, e basta uma cópia local para o controle acabar.
- Senha única para todo mundo: quando alguém sai, você precisa trocar e redistribuir para a equipe inteira. Na prática, isso nunca acontece.
Há ainda um problema silencioso: a reutilização. Se a mesma senha é usada no sistema interno, no banco de imagens e no e-mail, um único vazamento em qualquer serviço abre tudo.
A solução: cofre com permissões
Um gerenciador de senhas corporativo resolve a raiz do problema. Cada pessoa tem o próprio acesso, você concede e revoga permissões individualmente, e ninguém precisa ver a senha em si para usá-la.
O LastPass é uma das opções mais usadas nesse cenário, e quatro recursos importam especialmente para equipes:
- Pastas compartilhadas por área. Marketing vê as credenciais de marketing; financeiro vê as do financeiro. Ninguém vê o que não precisa.
- Compartilhar sem revelar. A pessoa usa a credencial, o preenchimento é automático, mas a senha permanece oculta. Ela não consegue copiar e levar embora.
- Revogação imediata. No desligamento, você remove a pessoa e todos os acessos caem no mesmo instante — sem precisar trocar senha nenhuma.
- Painel de segurança. Mostra senhas fracas, repetidas ou que apareceram em vazamentos conhecidos, com link direto para corrigir.
Como implantar sem travar a equipe
Ninguém migra 200 credenciais em uma tarde, e tentar isso é a receita para o projeto morrer na primeira semana. O caminho que funciona:
Semana 1 — Inventário
Liste tudo o que a empresa acessa e quem usa cada coisa. Não tente organizar ainda, só mapear. Você provavelmente vai descobrir assinaturas que ninguém usa mais e acessos de pessoas que saíram há meses.
Semana 2 — Os cinco críticos
Migre primeiro os acessos que, se comprometidos, derrubam o negócio:
- E-mail principal da empresa — quem controla o e-mail redefine a senha de todo o resto
- Registrador do domínio — perder o domínio é perder a marca
- Painel da hospedagem
- Conta bancária e meios de pagamento
- Redes sociais da empresa
Troque essas cinco senhas por senhas geradas pelo cofre e ative a verificação em duas etapas em todas.
Semana 3 — Estrutura de pastas
Crie as pastas compartilhadas por área e defina quem entra em cada uma. A regra é o acesso mínimo necessário: a pessoa recebe só o que precisa para o trabalho dela.
Semana 4 em diante — Captura natural
Deixe o cofre capturar as credenciais restantes conforme a equipe for usando cada serviço. Em dois meses, praticamente tudo estará lá dentro, sem esforço concentrado.
Verificação em duas etapas: onde é obrigatória
A senha sozinha não basta mais. O 2FA garante que, mesmo que ela vaze, ninguém entra.
| Método | Segurança | Use em |
|---|---|---|
| Chave física (FIDO2) | Altíssima | E-mail principal e conta bancária |
| App autenticador | Alta | Padrão para todo o resto |
| Push no aplicativo | Boa | Aceitável, com atenção |
| SMS | Fraca | Só quando não houver outra opção |
Guarde os códigos de recuperação em uma anotação segura dentro do próprio cofre — nunca no mesmo celular que gera os códigos.
O procedimento de desligamento
Este é o ponto em que a maioria das empresas falha. Monte um checklist e cumpra no mesmo dia:
☐ Remover a pessoa do gerenciador de senhas
☐ Encerrar as sessões ativas do e-mail corporativo
☐ Remover dos grupos de mensagem da empresa
☐ Revogar o acesso ao painel do site e às redes sociais
☐ Transferir a propriedade de arquivos em nuvem
☐ Trocar qualquer senha que tenha sido compartilhada fora do cofre
☐ Revogar tokens de API e integrações criadas por aquela pessoa
O último item é o mais esquecido: integrações e tokens continuam funcionando mesmo depois de a conta ser desativada.
Acesso remoto: a camada que falta
Se a equipe trabalha de casa, de coworking ou viaja, há um risco adicional: redes Wi-Fi que você não controla. Em rede pública, é tecnicamente simples montar uma rede falsa com nome convincente e interceptar tráfego não criptografado.
Uma VPN como a NordVPN resolve essa camada: ela criptografa todo o tráfego do dispositivo e tem kill switch, que corta a conexão se a VPN cair em vez de deixar os dados vazarem sem proteção. Para quem transmite dados de clientes fora do escritório, esse detalhe é o que realmente importa.
Um esclarecimento honesto: VPN não é antivírus e não protege contra phishing. Ela protege o transporte dos dados — e só.
Quanto custa
| Item | Custo mensal por pessoa | Prioridade |
|---|---|---|
| Gerenciador de senhas (plano de equipe) | R$ 15 – R$ 30 | Máxima |
| App autenticador | Gratuito | Máxima |
| VPN (se há trabalho remoto) | R$ 15 – R$ 30 | Alta |
| Chave física (compra única) | ~R$ 250 por chave | Só para contas críticas |
Para uma equipe de cinco pessoas, isso fica em torno de R$ 150 a R$ 300 por mês. Compare com o custo de um dia de operação parada ou de um vazamento de dados de clientes — que, sob a LGPD, ainda traz consequências regulatórias.
Perguntas frequentes
Gerenciador de senhas é realmente seguro para uma empresa?
Sim. Os cofres usam criptografia de ponta a ponta, e o provedor não tem acesso à senha-mestra. O risco de usar um é muitíssimo menor do que o de manter senhas em planilha, e-mail ou grupo de mensagem.
E se eu esquecer a senha-mestra?
Planos corporativos incluem recuperação administrada: um administrador pode restaurar o acesso de um membro. Para a conta do administrador, configure o acesso de emergência com um segundo responsável.
Posso usar o gerenciador do navegador?
Para uso pessoal, ajuda. Para equipe, não resolve: não tem pastas compartilhadas, não revoga acesso individualmente e não registra quem usou o quê.
Preciso trocar as senhas periodicamente?
A recomendação atual não é trocar por calendário, e sim usar senhas longas, únicas e com 2FA. Troque imediatamente quando houver suspeita de vazamento ou quando alguém com acesso sair da empresa.
Como convencer a equipe a adotar?
Mostre o ganho prático antes do argumento de segurança: ninguém mais precisa lembrar senha, pedir acesso no grupo ou esperar alguém responder. A adesão vem da conveniência, não do medo.